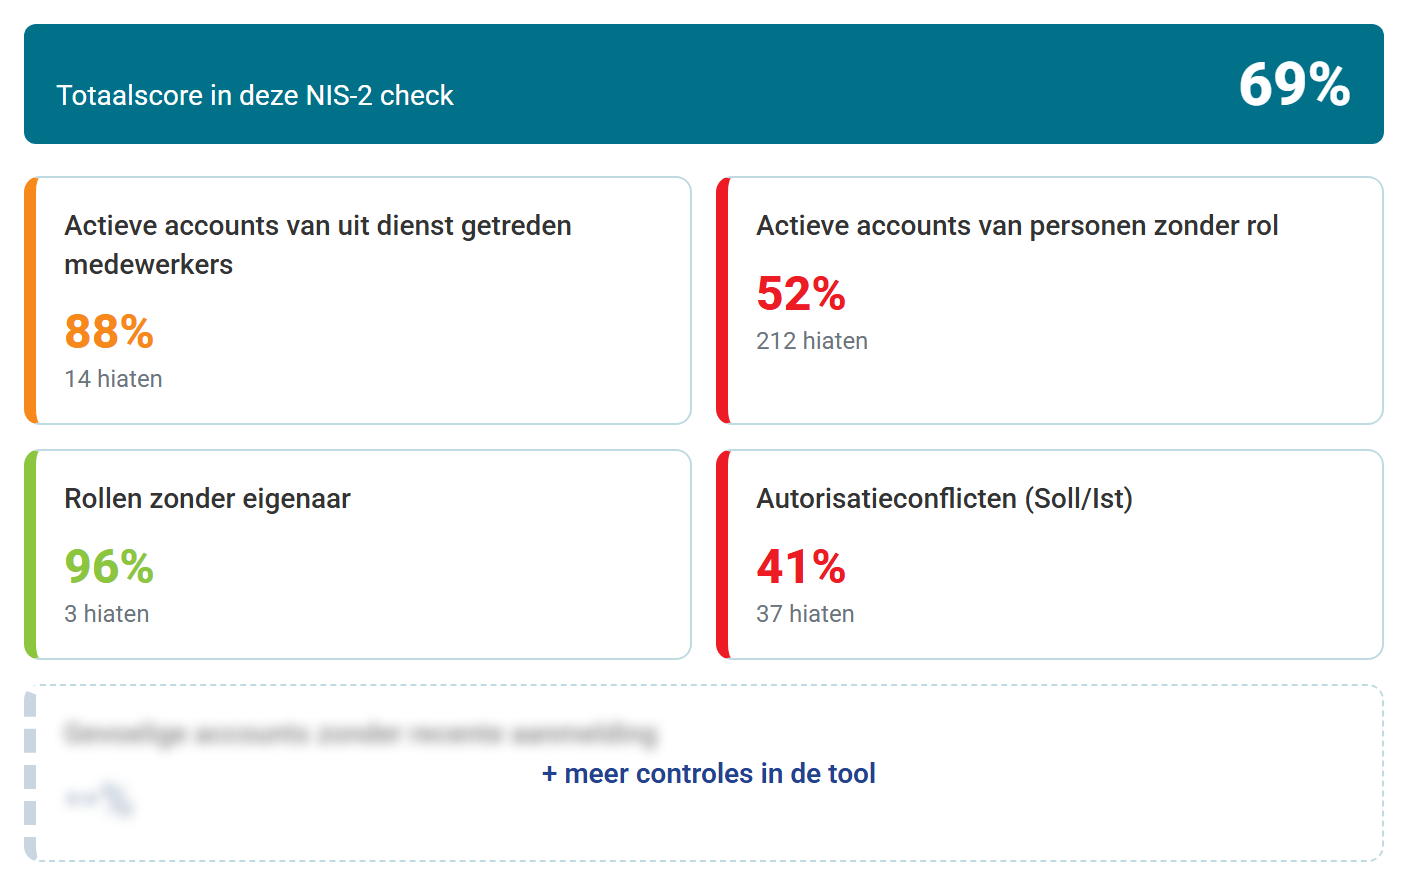
Onder NIS2 en de Nederlandse Cyberbeveiligingswet hebben organisaties een wettelijke zorgplicht om hun netwerk- en informatiesystemen aantoonbaar te beveiligen. Toezicht en handhaving liggen op de loer, en bestuurders kunnen er persoonlijk op worden aangesproken.
Toegangsbeheer is het fundament: wie bestaat er, wie heeft waar toegang toe, en hoort dat zo? Wie dat niet kan laten zien, heeft een probleem bij de eerste vraag van een auditor. De goede vraag is dus niet óf u moet weten hoe u ervoor staat, maar wanneer.